01
Найдите причину инцидента
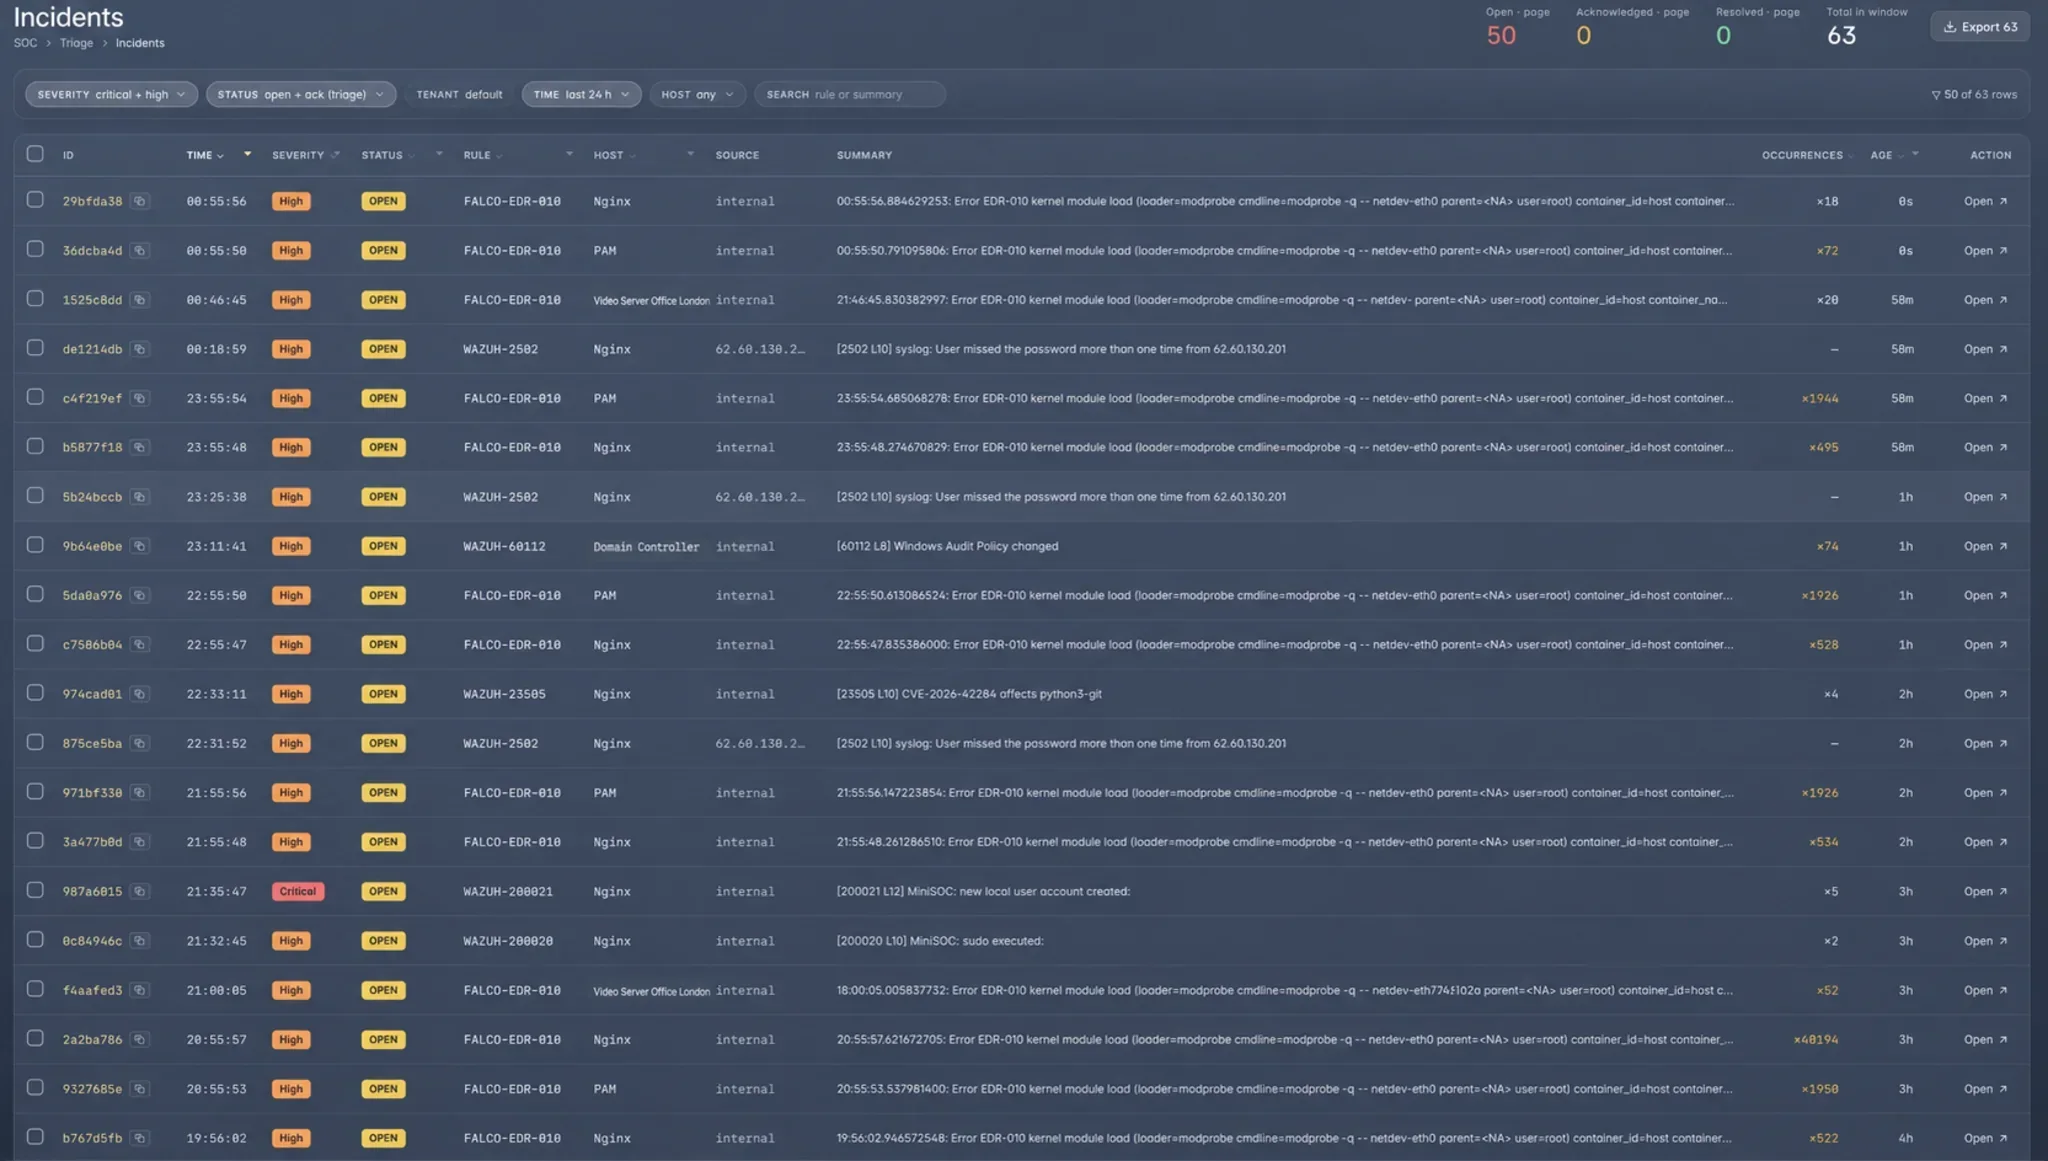
Отфильтруйте события по критичности, хосту, источнику и времени, затем откройте детали нужного инцидента в том же интерфейсе.
Self-hosted SOC — мониторинг атак внутри инфраструктуры
MiniSOC собирает события с серверов и сервисов, выявляет атаки и помогает расследовать инциденты. Логи остаются в вашем контуре.
01 / РАЗВЁРТЫВАНИЕ
Платформа устанавливается на серверы организации. Вы сами решаете, где хранить события, кому давать доступ и когда удалять данные.
Работа с инцидентами
В одной карточке видны критичность, затронутый узел, источник, правило детектирования и история инцидента.
Отфильтруйте события по критичности, хосту, источнику и времени, затем откройте детали нужного инцидента в том же интерфейсе.
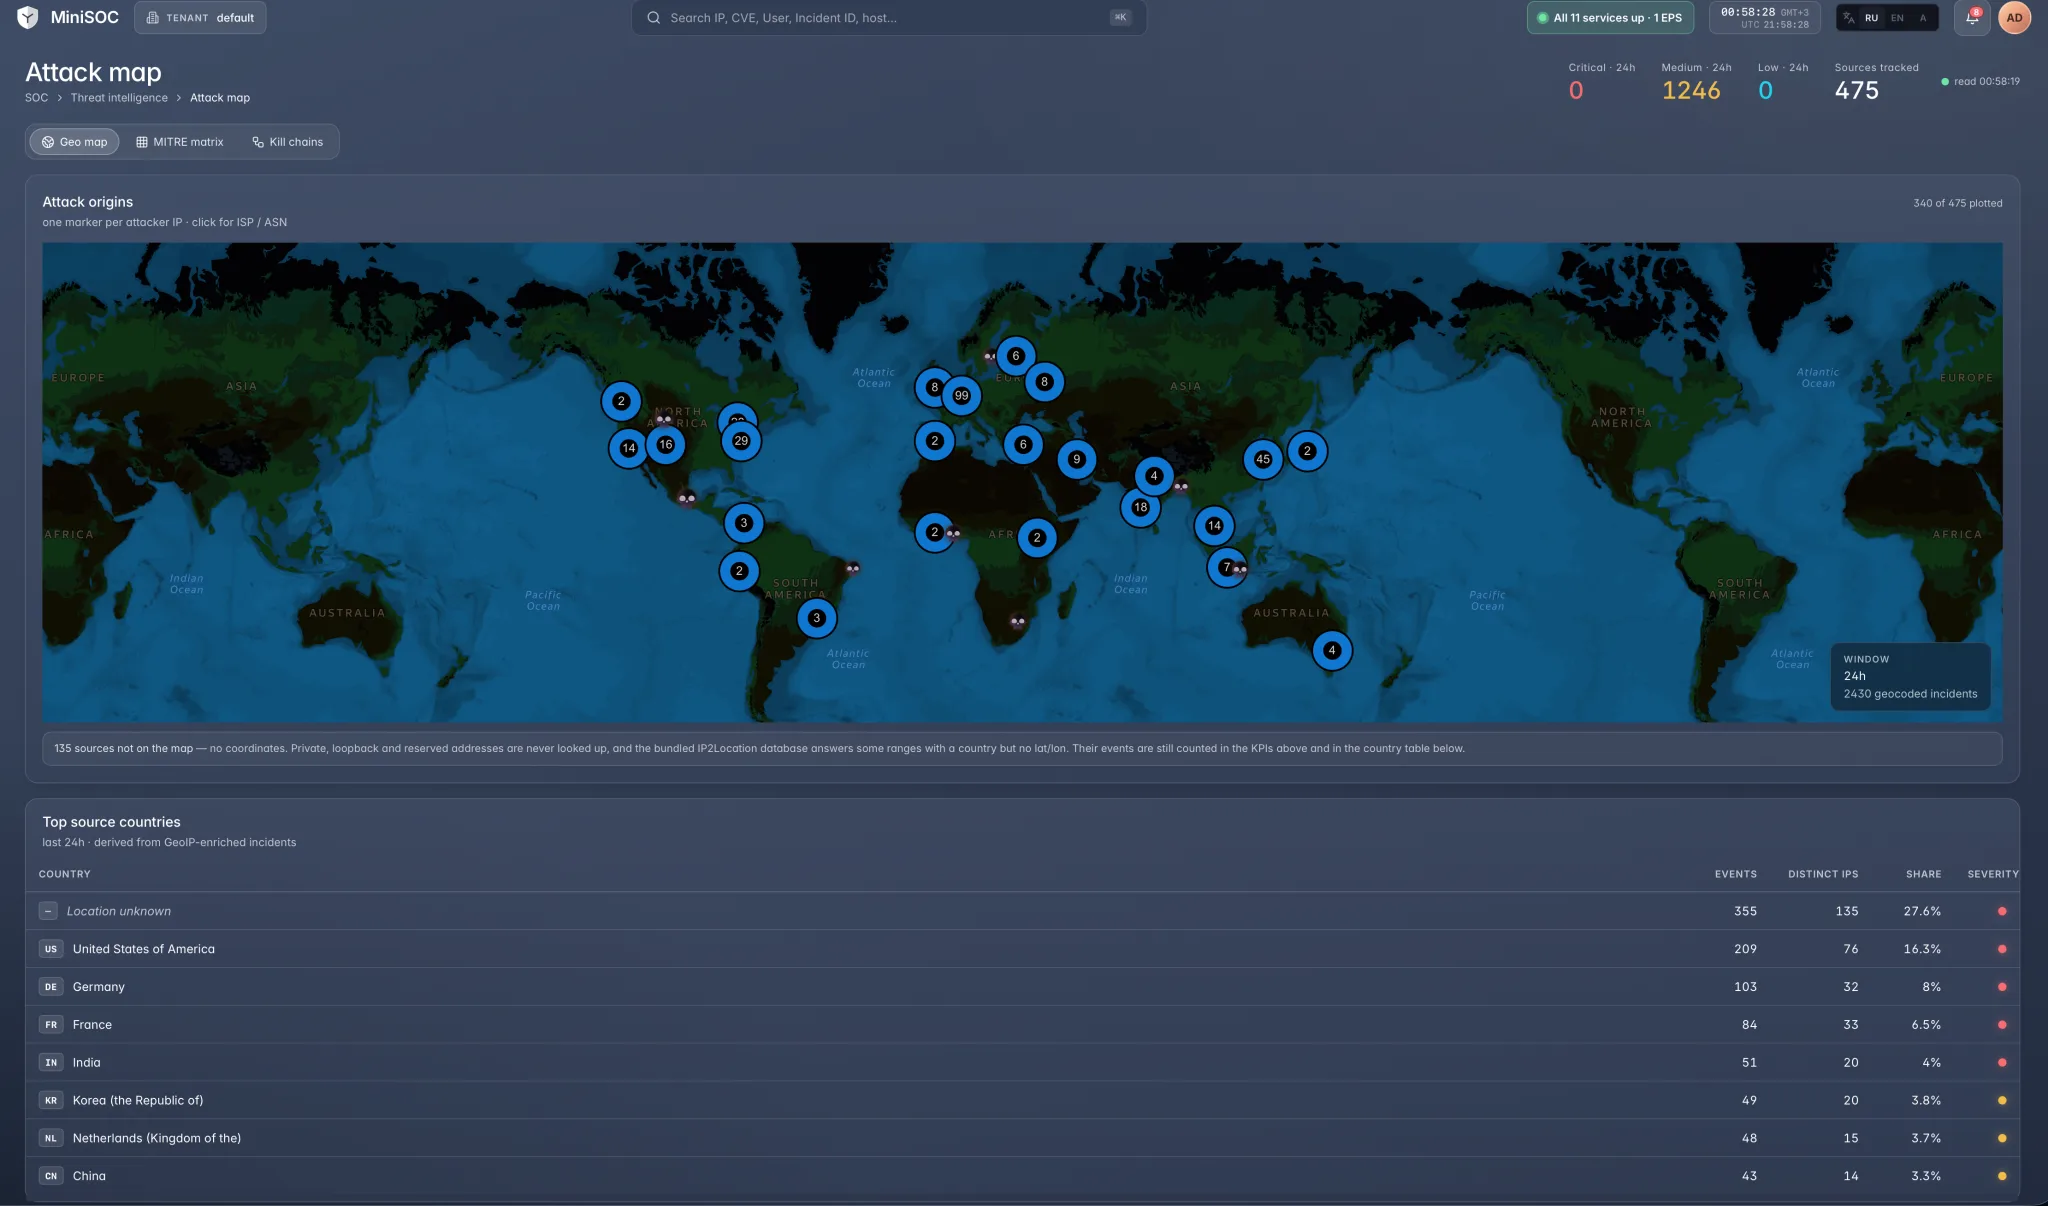
Карта показывает географию источников и наиболее активные страны. Так проще заметить повторяющиеся направления атак.
Настройте отдельные маршруты для критических, высоких и средних инцидентов, чтобы каждое уведомление пришло ответственному специалисту.
SOC-операции
Следите за потоком событий, проверяйте гипотезы, восстанавливайте цепочку атаки и запускайте подготовленные сценарии реагирования.
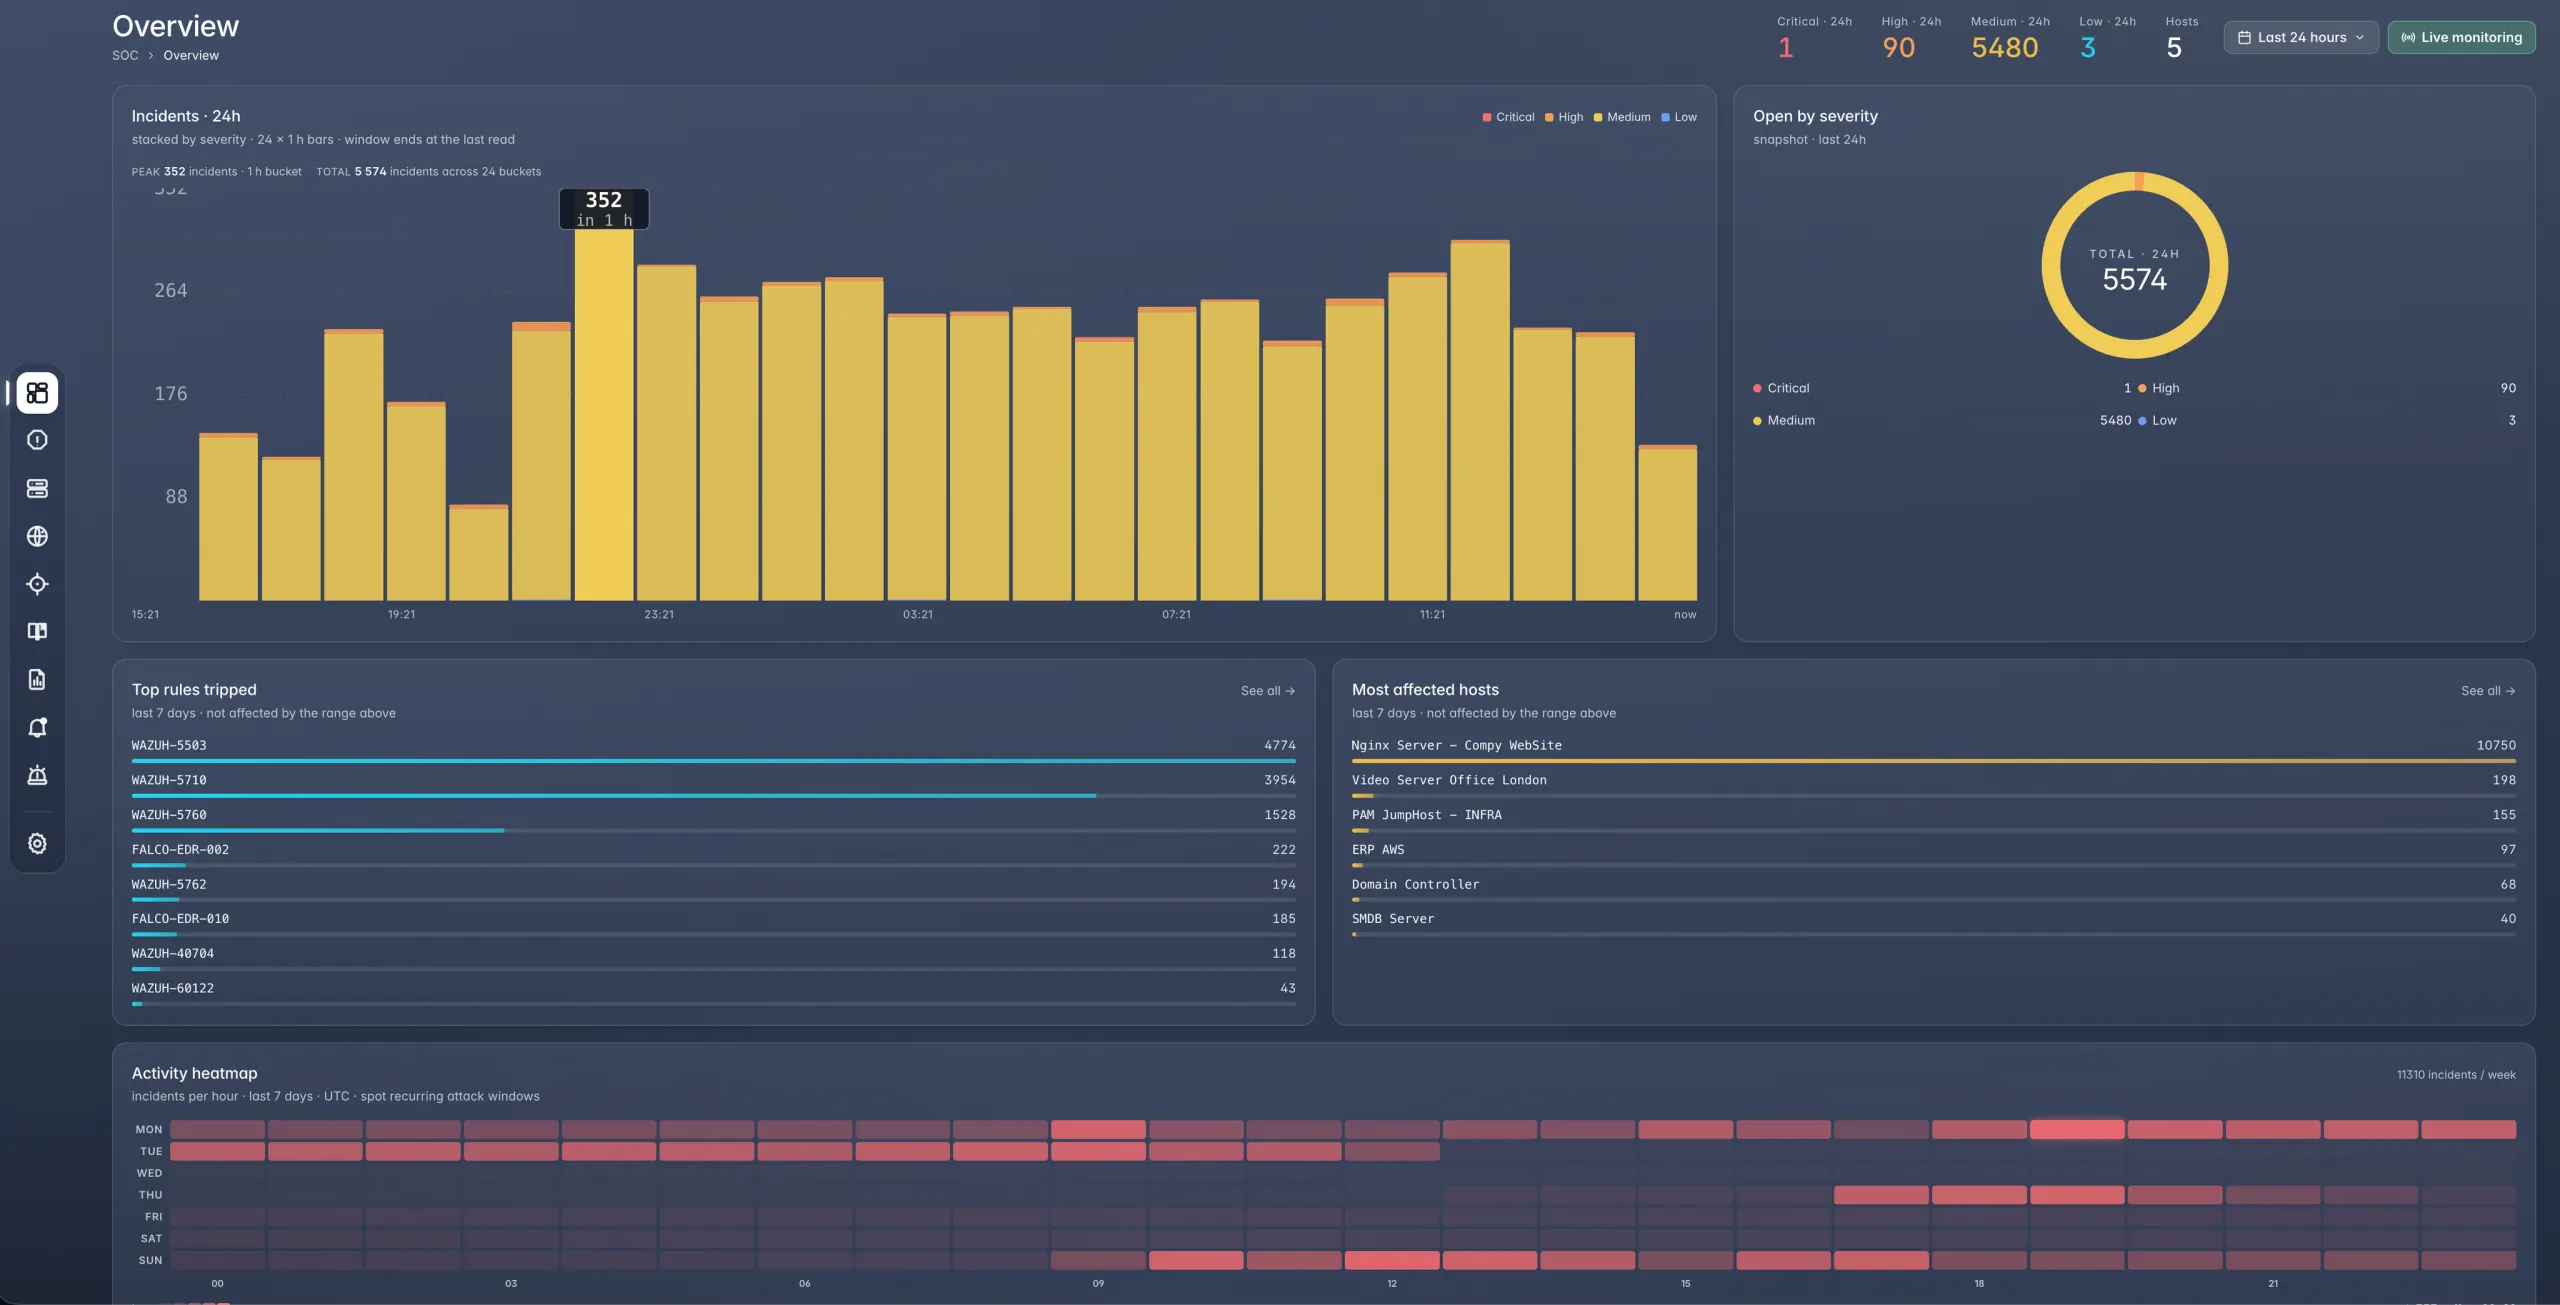
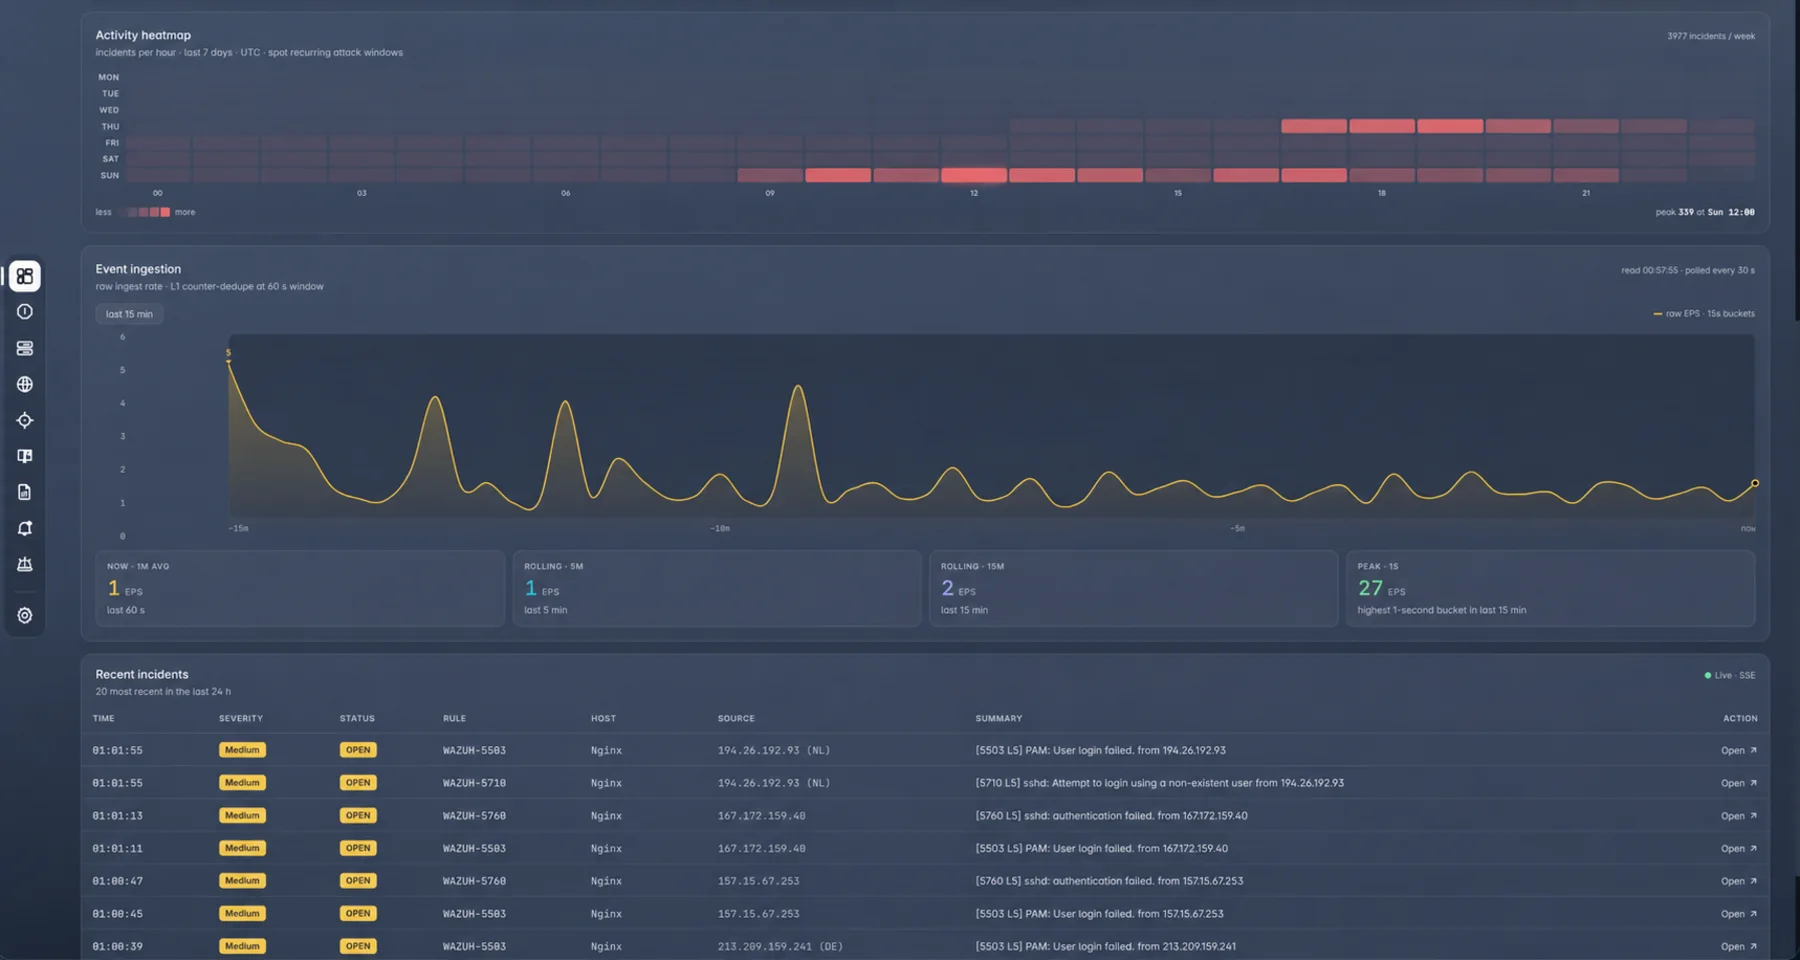
Activity Heatmap помогает найти периоды повторяющейся активности. Event Ingestion показывает скорость поступления событий и пики EPS.
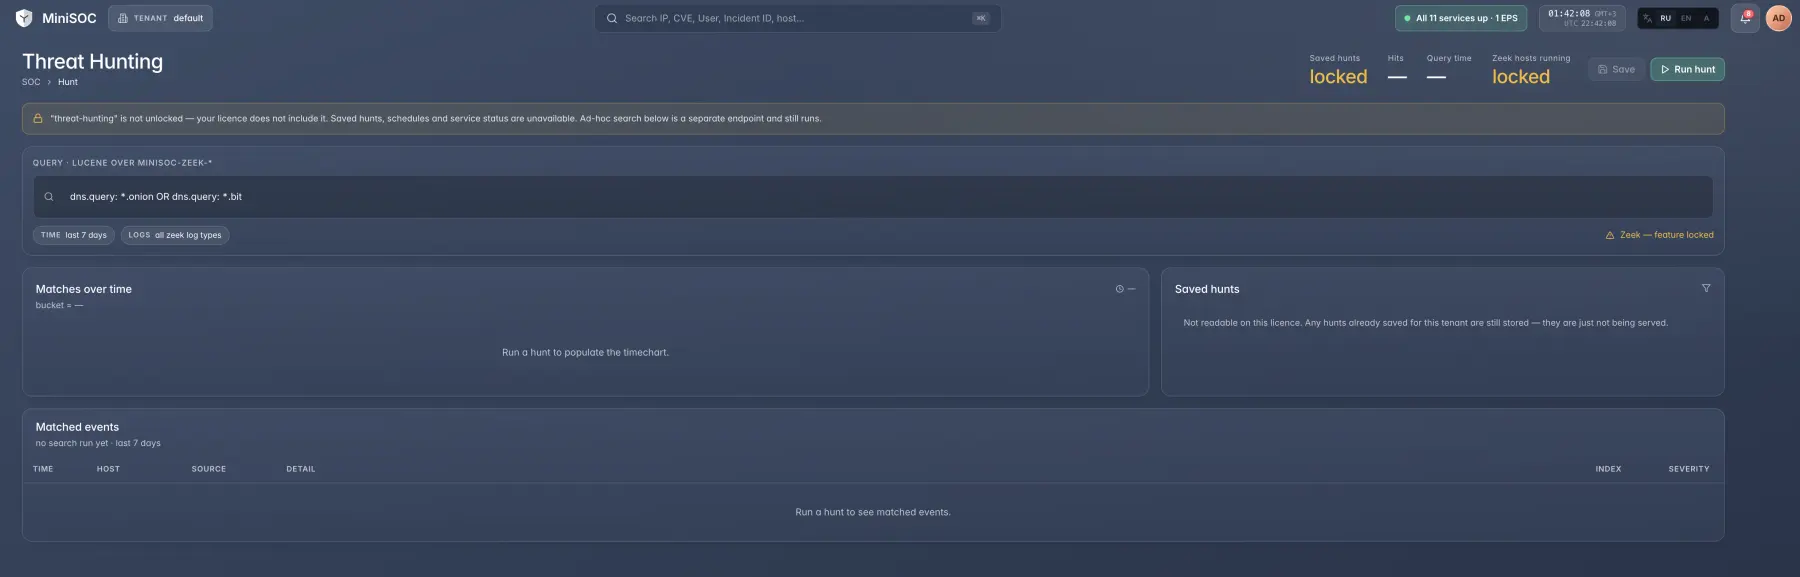
Выполняйте поиск по событиям Zeek, сравнивайте совпадения во времени и сохраняйте запросы, к которым нужно вернуться позже.
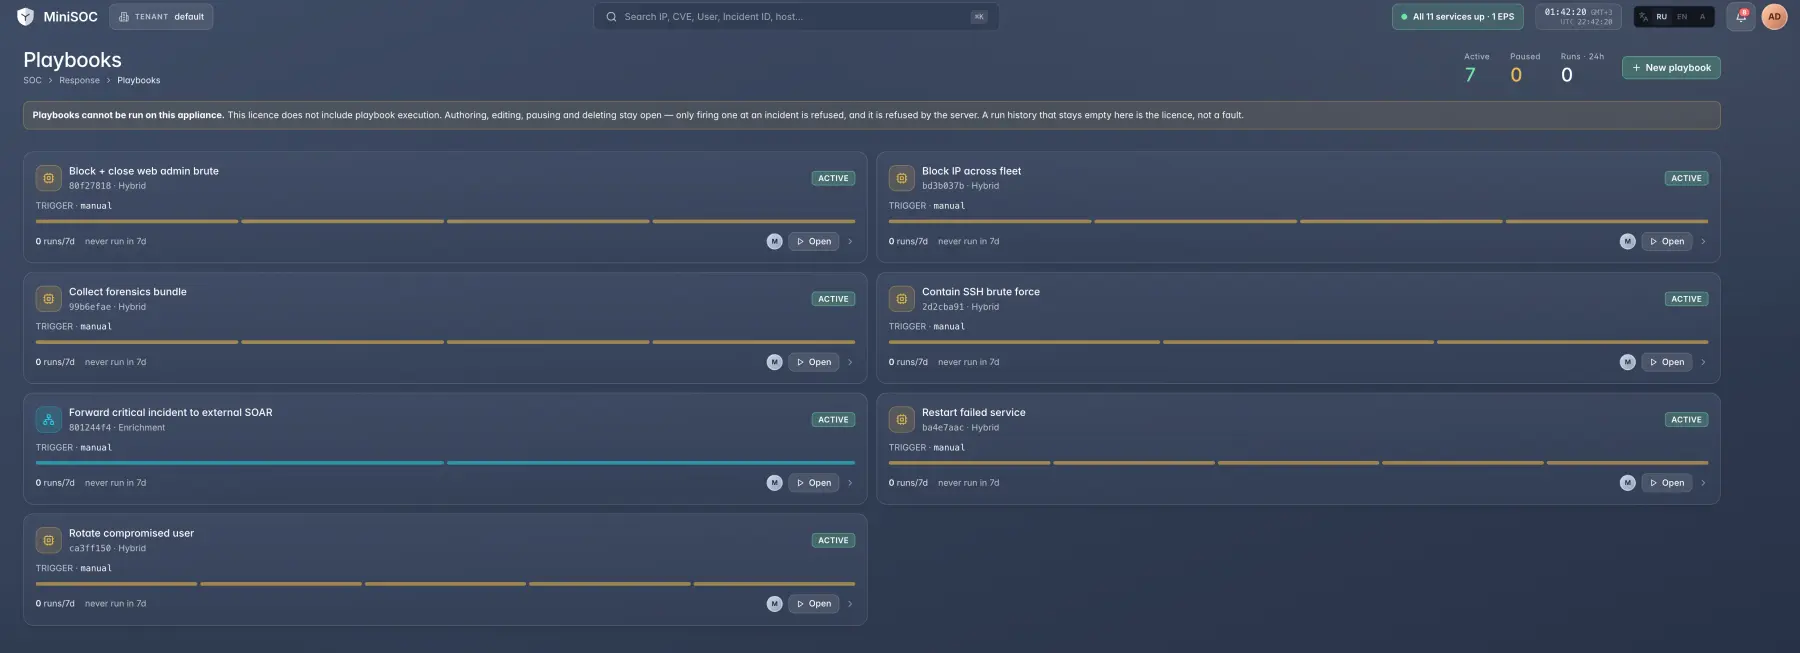
Подготовьте сценарии для блокировки IP, сдерживания brute force, сбора форензики, перезапуска сервисов и передачи инцидента во внешний SOAR.
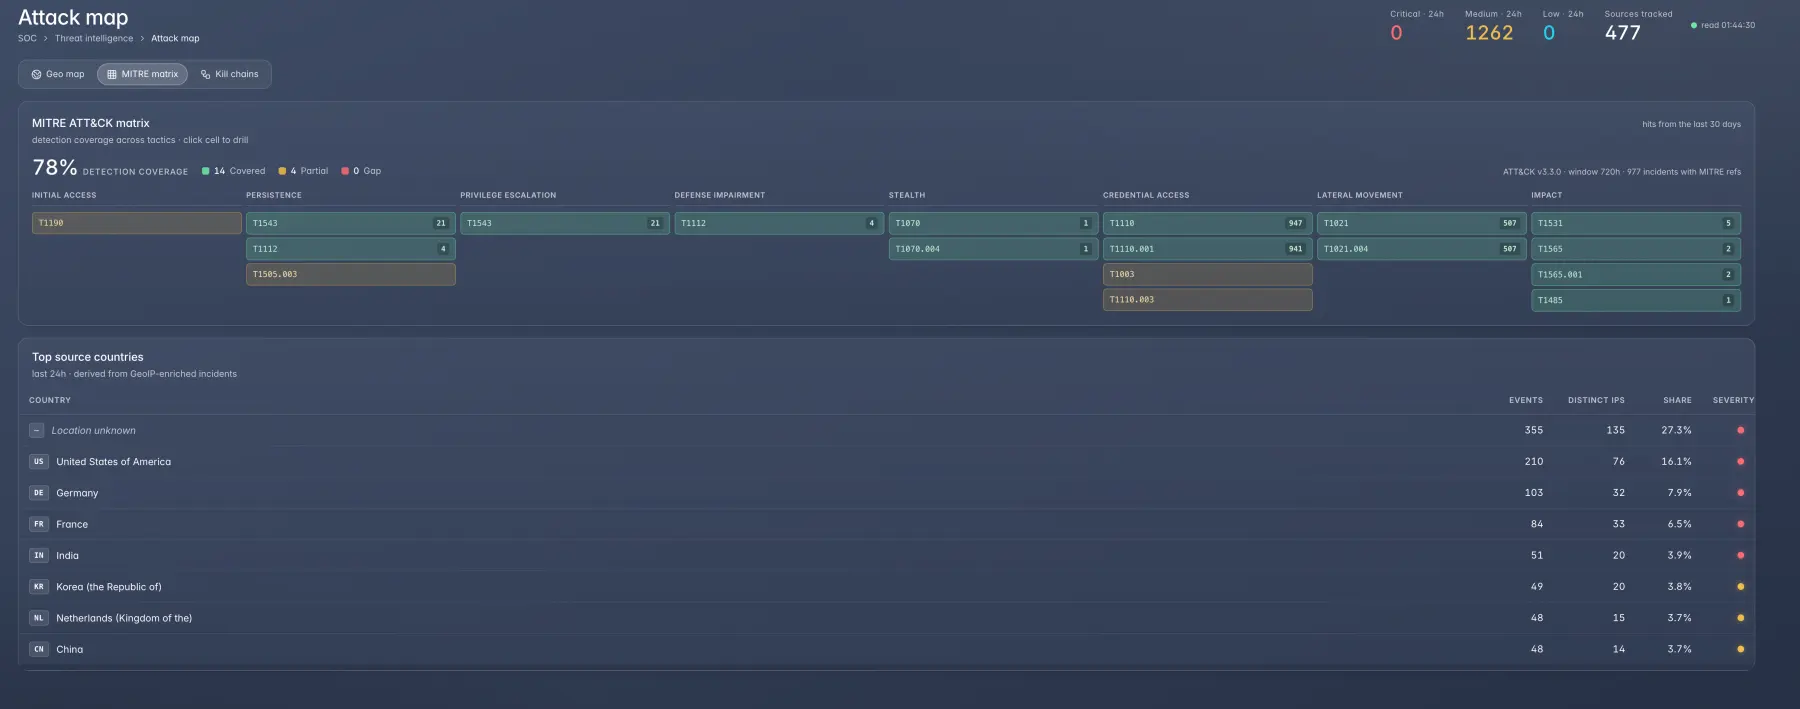
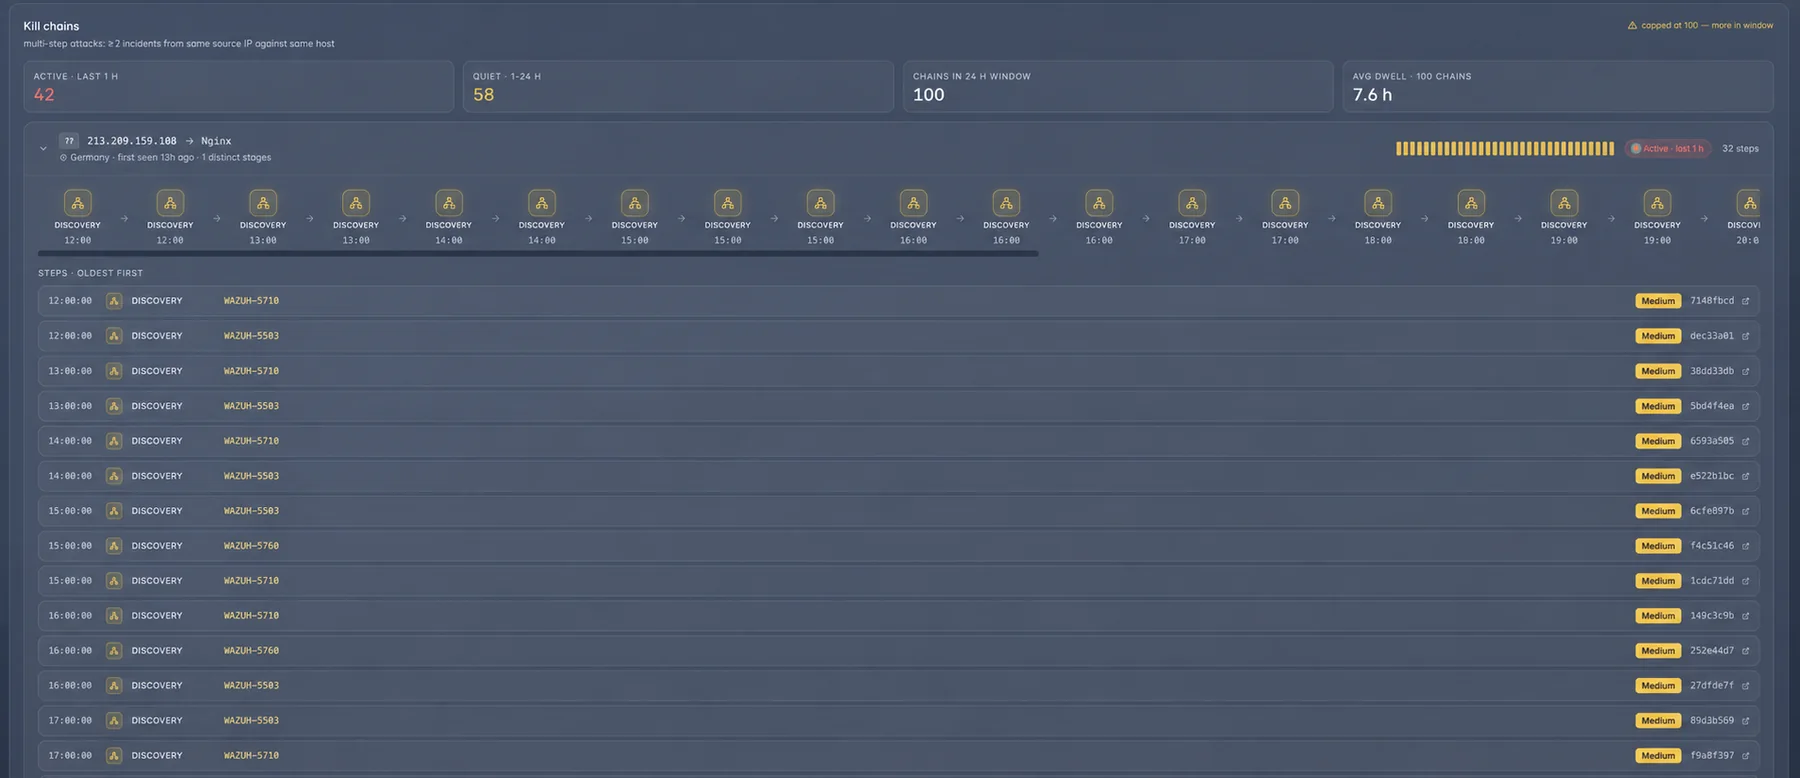
Матрица показывает покрытие техник обнаружения. Раздел Kill Chains объединяет связанные инциденты и показывает развитие атаки по шагам.
Используйте Single Sign-On и корпоративные учётные записи для централизованного управления доступом.
Добавьте второй фактор для пользователей, которые входят в MiniSOC без SSO.
Разделите данные компаний, филиалов или подразделений и настройте доступ для каждой команды.
Как работает MiniSOC
MiniSOC получает события, добавляет контекст, определяет приоритет и передаёт инцидент ответственному специалисту.
13 готовых коннекторов
Собирайте события с серверов, баз данных, веб-сервисов, систем мониторинга и сетевых сенсоров без замены инфраструктуры.
 BitrixLinux20 правил
 Falco EDRLinux40 правил
 GrafanaLinux / Windows10 правил
 Microsoft IISWindows25 правил
 MySQLLinux20 правил
 SuricataLinux20 правил
 Zeek NDRLinuxисточник
 NginxLinux25 правил
 PostgreSQLLinux20 правил
 PrometheusLinux / Windows15 правил
 System LinuxDebian / RHEL / Astra36 правил
 WindowsWindows Server35 правил
 ZabbixLinux / Windows25 правил
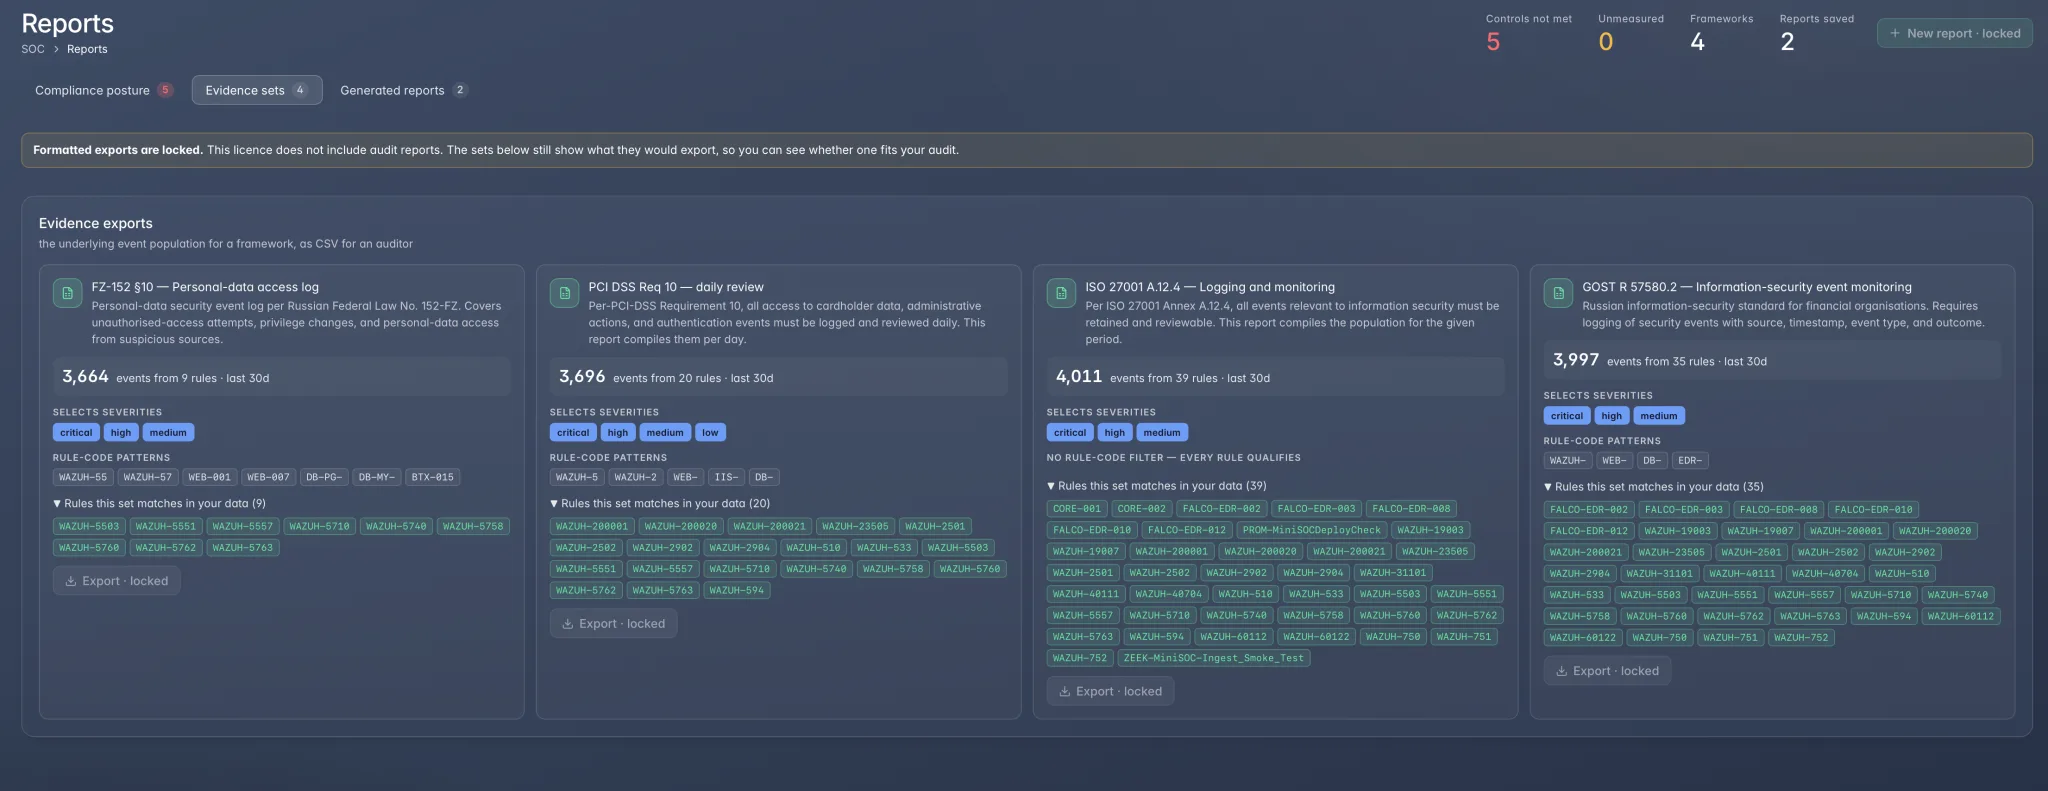
Отчёты для аудита
MiniSOC группирует события по требованиям стандартов и показывает, какие данные войдут в доказательную базу. Экспорт готового отчёта доступен по лицензии.
События аутентификации, привилегий и доступа
Действия администраторов и обращения к данным
Выборка релевантных событий за период аудита
Источник, время, тип события и результат
02 / САМОСТОЯТЕЛЬНАЯ УСТАНОВКА
Скачайте сборку, подключите несколько источников и оцените качество обнаружения на своей инфраструктуре до покупки лицензии.
Коммерческая лицензия
Базовая установка позволяет увидеть реальные инциденты и проверить покрытие отчётов. Лицензия открывает сохранённые Threat Hunting-запросы, запуск Playbooks и экспорт готовых отчётов для аудита.
Что входит в отчётыПеред установкой
MiniSOC — self-hosted SOC-платформа. Она собирает события безопасности, выявляет атаки, помогает расследовать инциденты и отправляет уведомления ответственным специалистам.
MiniSOC разворачивается на серверах организации. События и логи остаются внутри вашей инфраструктуры.
В MiniSOC есть 13 готовых коннекторов для серверов, баз данных, веб-сервисов, систем мониторинга и сетевых сенсоров.
MiniSOC собирает доказательства для 152-ФЗ, PCI DSS, ISO 27001 и ГОСТ Р 57580.2. Покрытие требований видно сразу, а экспорт готового отчёта доступен по лицензии.
Для входа можно использовать Single Sign-On, Active Directory и двухфакторную аутентификацию 2FA.
Да. Для каждой компании, филиала или подразделения можно создать отдельный тенант и настроить доступ к его данным.
Самостоятельная установка
Подключите свои источники и оцените платформу до покупки лицензии.
Скачать и развернуть